Wer ist bei einem individuell gestalteten Checkout mit Whop Payments für die Verarbeitung der Zahlungsdaten verantwortlich, und welche Pflichten bleiben bei mir als Händler?
Wer verarbeitet Zahlungsdaten im BrandShipping-Checkout mit Whop Payments? Erfahre, welche Zuständigkeiten und Pflichten du als Händler prüfen musst.
Kurz gesagt
Bei einem individuell gestalteten BrandShipping-Checkout mit Whop Payments bestimmen die tatsächlichen Datenflüsse und die geltenden Verträge, wer Zahlungsdaten verarbeitet und datenschutzrechtlich verantwortlich ist, nicht das Checkout-Design. BrandShipping integriert Whop Payments direkt in den Checkout; daraus allein lässt sich jedoch weder eine vollständige Verantwortungsübernahme durch Whop noch deine konkrete Datenschutzrolle ableiten. Als Händler musst du insbesondere deine eigenen Datenverarbeitungen, Informationspflichten, Zugriffsrechte und die für deine Integration geltenden Sicherheitsanforderungen klären und erfüllen.
Zahlungsabwicklung und Datenschutzverantwortung sind unterschiedliche Rollen
Die technische Verarbeitung einer Zahlung ist nicht dasselbe wie die datenschutzrechtliche Verantwortung. Ein Zahlungsdienstleister kann für bestimmte Vorgänge eigenständig Verantwortlicher sein, etwa wenn er eigene gesetzliche Pflichten erfüllt. Für andere Verarbeitungsschritte kann eine Auftragsverarbeitung vorliegen. Auch BrandShipping und du als Händler können je nach Datenfluss unterschiedliche Rollen haben. Entscheidend sind die tatsächlich beteiligten Unternehmen, ihre Aufgaben und die gültigen Vereinbarungen. Die vorliegenden BrandShipping-Produktinformationen bestätigen die Checkout-Integration von Whop Payments, enthalten aber keine abschließende Rollenverteilung für Zahlungsdaten.
- Vertragspartner und eingebundene Zahlungsdienstleister identifizieren.
- Rollen für Kartendaten, Bestelldaten und Transaktionsdaten getrennt prüfen.
- Einen Auftragsverarbeitungsvertrag nur dort zugrunde legen, wo tatsächlich Auftragsverarbeitung vorliegt.
Ein individuelles Checkout-Design sagt nichts über den Datenzugriff aus
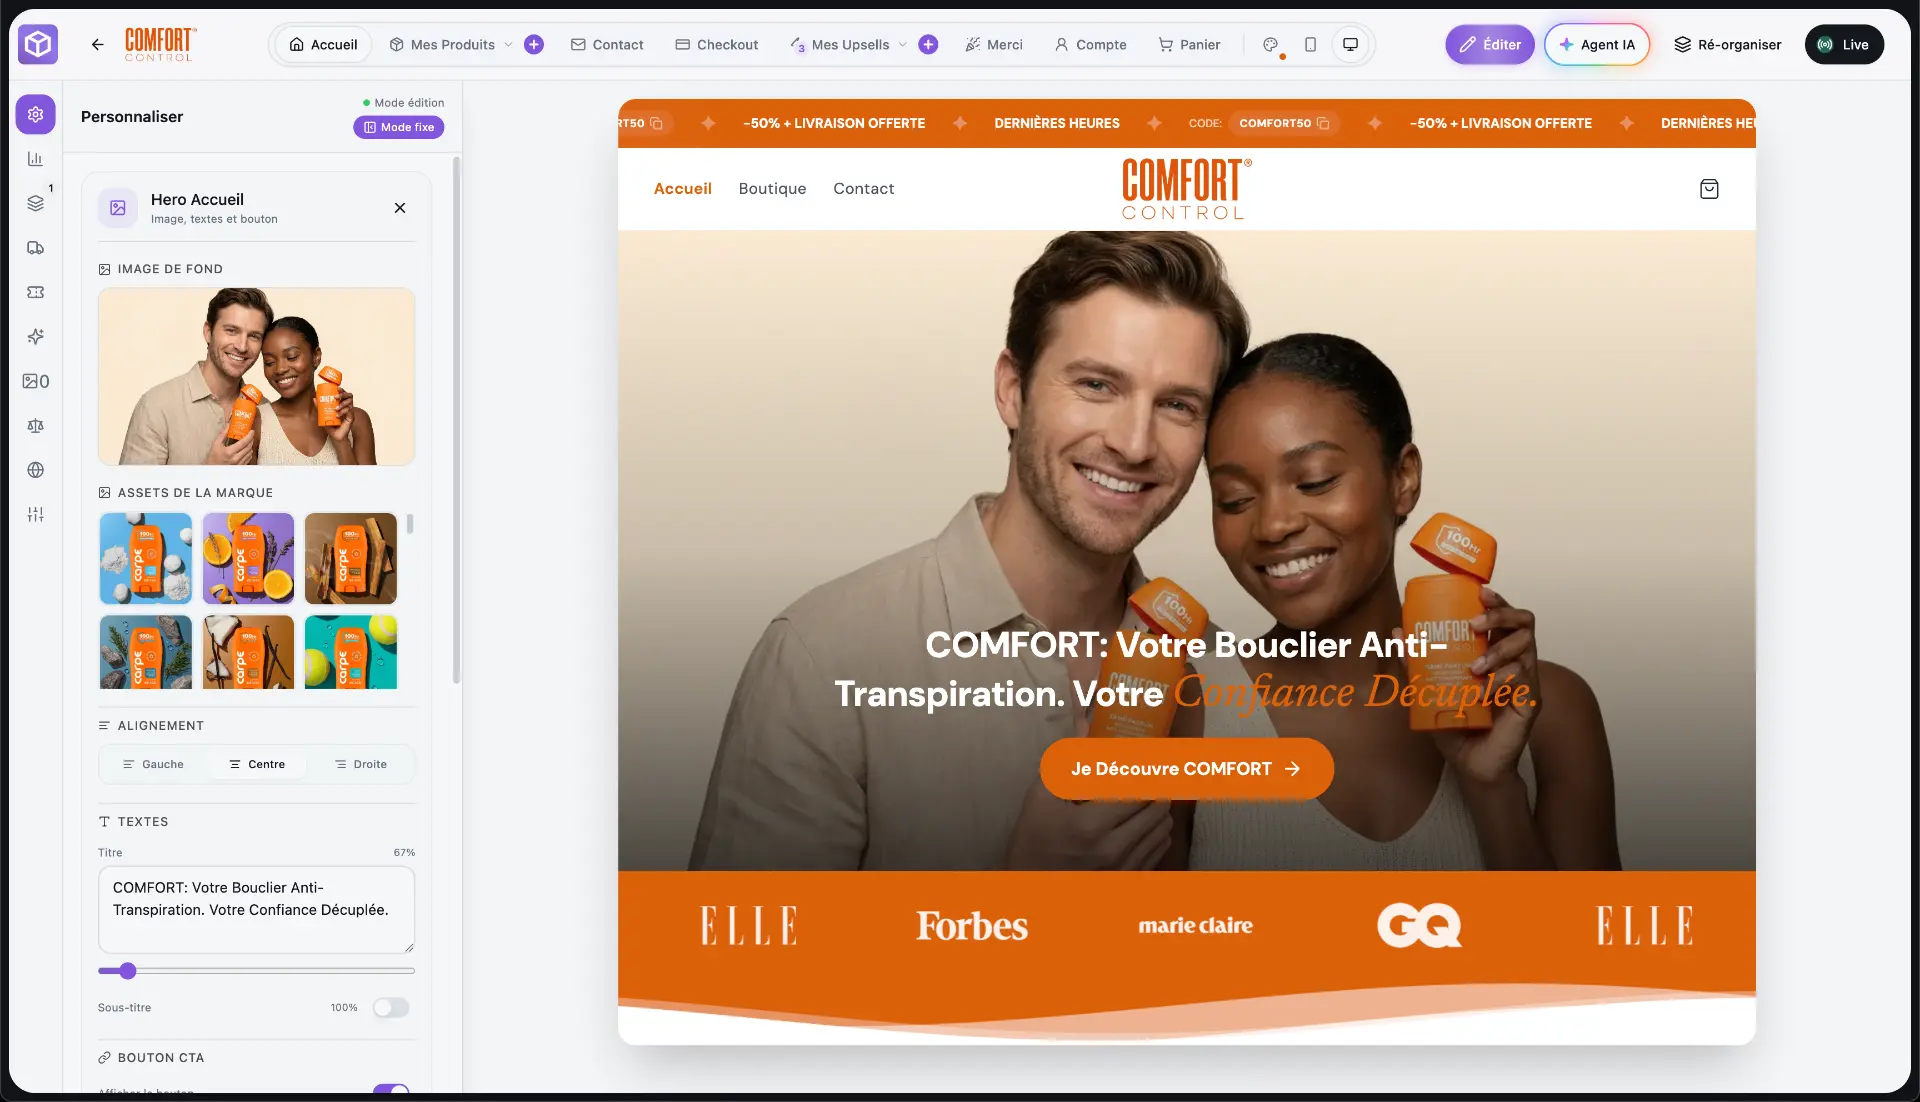
BrandShipping bietet einen vollständig anpassbaren Checkout mit direkt integriertem Whop Payments. Diese Gestaltungsfreiheit belegt jedoch nicht, auf welchen Systemen sensible Zahlungsdaten erfasst werden oder wer sie sehen kann. Dafür musst du prüfen, ob Zahlungsfelder vom Zahlungsdienstleister eingebettet werden, ob Daten direkt an ihn übertragen werden und welche Informationen in BrandShipping, deinen Exporten oder angebundenen Tools landen. Besonders relevant sind zusätzliche Skripte, Analysewerkzeuge und Sitzungsaufzeichnungen. Sie dürfen nicht unbeabsichtigt sensible Zahlungsinformationen erfassen. Ohne technische Integrationsdokumentation lässt sich der konkrete Zugriff nicht belastbar bestimmen.
- Herkunft und Hosting der Zahlungsfelder prüfen.
- Datenübertragung, Speicherung, Protokolle und Exporte dokumentieren.
- Tracking und Sitzungsaufzeichnungen im Zahlungsbereich kontrollieren.
Welche Datenschutzpflichten bei dir als Händler bleiben
Soweit du der DSGVO unterliegst und für eine Verarbeitung verantwortlich bist, brauchst du eine passende Rechtsgrundlage und transparente Datenschutzhinweise. Darin beschreibst du insbesondere Zwecke, Datenkategorien, Empfänger, Speicherdauer oder deren Kriterien sowie gegebenenfalls Drittlandübermittlungen. Du beschränkst Mitarbeiterzugriffe auf das Erforderliche und legst Löschregeln unter Berücksichtigung gesetzlicher Aufbewahrungspflichten fest. Außerdem brauchst du Abläufe für Betroffenenanfragen und Datenschutzvorfälle. Ein externer Zahlungsdienstleister übernimmt diese Pflichten nicht pauschal für deine Kundendaten, Marketingaktivitäten oder selbst eingebundenen Checkout-Tools. Bei eigenständig verantwortlichen Dienstleistern musst du deren Zuständigkeit von deiner eigenen abgrenzen.
- Datenschutzhinweise auf den tatsächlichen Checkout-Datenfluss abstimmen.
- Rechtsgrundlagen für Bestellabwicklung und Marketing getrennt beurteilen.
- Zuständigkeiten für Auskunft, Löschung und Vorfallbearbeitung festhalten.
PCI DSS und Händlerpflichten entfallen nicht automatisch
Wenn du Kartenzahlungen akzeptierst, kann die Auslagerung der Kartendatenverarbeitung deinen PCI-DSS-Prüfumfang reduzieren. Sie ist aber kein pauschaler Nachweis, dass für dich keine Anforderungen mehr gelten. Welche Nachweise und Sicherheitsmaßnahmen erforderlich sind, hängt unter anderem von der Integrationsart und den Vorgaben der beteiligten Zahlungsunternehmen ab. Daneben bleiben deine gesetzlichen und vertraglichen Pflichten als Verkäufer bestehen, soweit sie dir zugeordnet sind. Dazu können korrekte Preisangaben, Widerrufsinformationen, Erstattungsprozesse und die Mitwirkung bei Zahlungsstreitigkeiten gehören. Die Integration bestätigt für sich genommen auch keine Merchant-of-Record-Rolle von Whop.
- Anwendbaren PCI-DSS-Umfang beim zuständigen Zahlungsanbieter klären.
- Zuständigkeiten für Erstattungen und Zahlungsstreitigkeiten vertraglich prüfen.
- Nicht voraussetzen, dass Whop durch die Integration zum rechtlichen Verkäufer wird.
Diese Unterlagen solltest du vor dem Einsatz prüfen
Für eine belastbare Zuordnung brauchst du die aktuellen Vertragsbedingungen von BrandShipping und Whop Payments sowie die für deine Integration einschlägigen Datenschutz- und Sicherheitsunterlagen. Frage konkret nach den beteiligten Rechtsträgern, dem Datenfluss der Zahlungsfelder, gespeicherten Datenarten, Unterauftragnehmern, Verarbeitungsorten und Meldewegen bei Vorfällen. Lass dir außerdem erklären, welche Sicherheitsnachweise du selbst erbringen musst. Die [deutsche BrandShipping-Startseite](/de) beschreibt den Plattformumfang; sie ersetzt keine integrationsspezifische Rollenprüfung. Falls die Unterlagen keine eindeutige Antwort liefern, solltest du die offenen Punkte vor der Freischaltung mit den Anbietern und gegebenenfalls fachlicher Beratung klären.
- Wer erhält vollständige Kartendaten, wer nur Token oder Transaktionsreferenzen?
- Wer ist für welchen Verarbeitungsschritt verantwortlich?
- Welche Nachweise, Informationspflichten und Meldewege gelten für dich?
Bevor es weitergeht
Häufige Fragen
Bauen Sie eine Marke, keinen Wegwerf-Shop.
BrandShipping vereint Shop, Checkout, Zahlungen, Abonnements, KI-Creatives, Meta Ads und Fulfillment in einem verbundenen Ökosystem.